Nueva Ley de Ciberseguridad en Mendoza:
¿Tu empresa está lista?
Mendoza marca un hito con su primera ley provincial integral de ciberseguridad. Con media sanción en el Senado y avance firme en Diputados, la normativa transformará las reglas del juego.
Organizan: Entorno Pyme · Consejo de Ciencias Económicas
La inminente Ley de Ciberseguridad de Mendoza (Expte. 83287) ya cuenta con media sanción del Senado y se encamina a su sanción definitiva. Si bien regula al sector público, sus exigencias alcanzan de forma directa a proveedores tecnológicos del Estado, plataformas integradas y servicios esenciales, estableciendo además un nuevo estándar de diligencia y cumplimiento para todo el sector privado.
En esta masterclass exclusiva, Karen Collante —Directora de Ciberseguridad y experta en Cumplimiento Regulatorio— desglosará la ley sin tecnicismos innecesarios: sabrás quiénes están obligados, cómo cambiarán las contrataciones y licitaciones públicas, y cuál es la hoja de ruta para blindar tu organización antes de que la reglamentación entre en vigor.
Qué vas a aprender
Qué organismos crea la ley: Comité Estratégico, Autoridad Operativa, Plan Provincial y SOC/CSIRT.
Quiénes quedan alcanzados de forma obligatoria y quiénes solo de forma recomendada.
Las obligaciones concretas: estándares mínimos, responsable de ciberseguridad, gestión de riesgos y reporte de incidentes.
Qué cambia en los contratos con el Estado: cláusulas nulas, requisitos en pliegos y deber de confidencialidad.
El régimen de sanciones y qué se considera un incumplimiento grave.
Un checklist práctico para prepararse antes de la reglamentación, sin grandes inversiones.
Programa del webinar
Contexto legislativo
Por qué Mendoza legisla ahora y estado del trámite.
De qué va la norma
Estructura, principios rectores y organismos que crea.
A quién impacta
Los tres niveles de alcance del Art. 14 y el sector privado.
Obligaciones, contratos y sanciones
Lo que las empresas van a tener que demostrar.
Cómo prepararse
Checklist práctico y preguntas para asesores de pymes.
Preguntas y respuestas
Espacio abierto de consultas en vivo.
¿Para quién es esta masterclass?
Dueños, directores y gerentes de pymes mendocinas, especialmente las que venden al Estado provincial.
Empresas de software, servicios IT, nube, conectividad e infraestructura.
Prestadores de servicios esenciales: energía, agua, salud, transporte, telecomunicaciones, finanzas.
Contadores, abogados y asesores que acompañan empresas en cumplimiento y contrataciones públicas.
Responsables de IT y administración que necesitan entender qué se les va a exigir.
Sobre la expositora
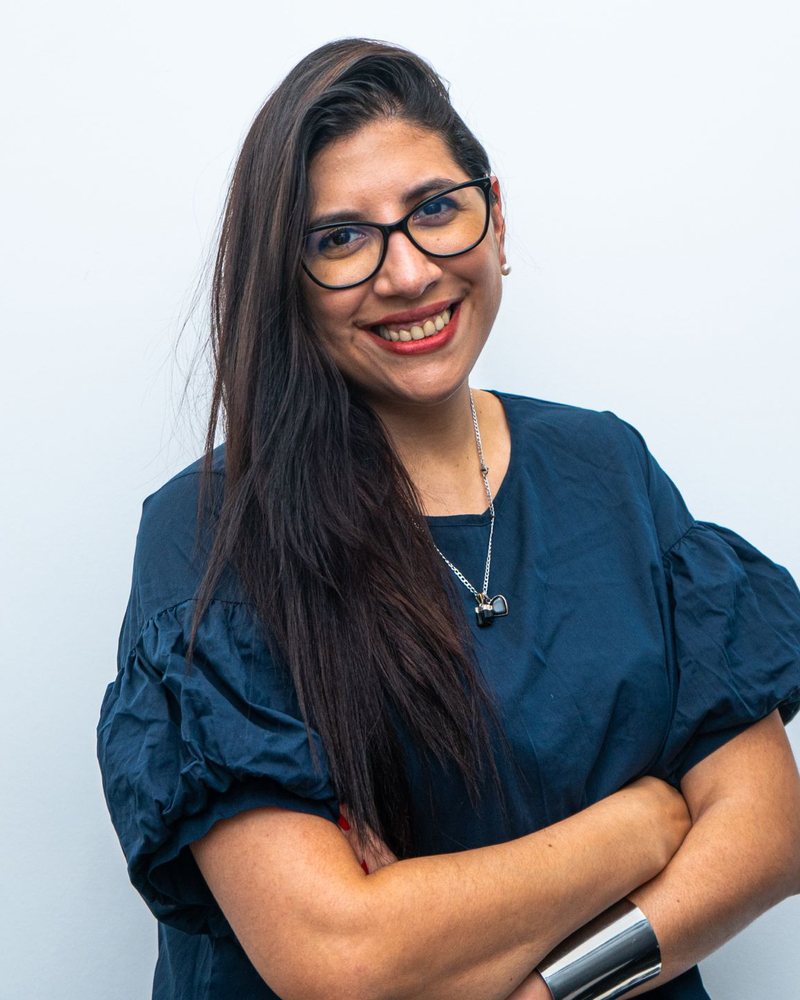
Karen Collante
Consultora en GRC · ISO/IEC 27001 · PCI DSS · SOC 2
Karen Collante es Directora de Ciberseguridad y consultora en gobierno, riesgo y cumplimiento (GRC). Lidera técnicamente proyectos de implementación y auditoría de ISO/IEC 27001, PCI DSS, SOC 2 e ISO/IEC 42001, y programas de seguridad para empresas de Argentina y la región. Es maestranda en Ciberdefensa en la Universidad de la Defensa Nacional (UNDEF) y trabaja activamente en la articulación entre ciberseguridad, el cumplimiento legal y la innovación tecnológica.
Ver perfil en TEDxMaipú →¿Qué recibís al inscribirte?
Acceso en vivo
Enlace de Google Meet enviado a tu correo.
Grabación
La sesión se graba y se comparte con todos los inscriptos.
Guía PDF
Resumen de la norma, alcance, obligaciones y checklist práctico.
Quiero inscribirme
$45.000 ARS · Cupos limitados